Depuis la mi-octobre, l'Europe enregistre une série d'événements qui, pris séparément, pourraient relever de la cybercriminalité, de la malveillance ou de fausses alertes. Mais leur multiplication dans un laps de temps réduit attire désormais l'attention des autorités européennes.
Des centaines de supermarchés français ont d'abord subi des manipulations à distance de leurs installations frigorifiques. Quelques semaines plus tard, le même type d'incident a frappé des enseignes dans plusieurs pays européens.
Puis, à partir du 2 novembre, les alertes à la bombe visant l'aviation civile se sont multipliées. Des avions commerciaux ont été déroutés, des terminaux placés sous surveillance et des avions de chasse mobilisés pour escorter certains appareils.
Au 5 novembre, plus de 30 vols avaient été concernés par des alertes ou des mesures de sécurité au cours de la semaine. Les inspections n'avaient révélé aucun engin explosif.
Ces incidents ne démontrent pas l'existence d'une opération coordonnée. Ils soulèvent néanmoins une interrogation fondamentale sur la vulnérabilité des infrastructures européennes.
1. Les alertes à la bombe se multiplient dans le ciel européen
La nouvelle vague commence le lundi 2 novembre 2026 lorsqu'un vol Wizz Air reliant Londres à Sofia, en Bulgarie, est détourné vers Budapest à la suite d'une menace à la bombe.
L'appareil est escorté par un avion de combat hongrois avant d'atterrir en sécurité. Aucun explosif n'est découvert.
Le lendemain, plusieurs compagnies aériennes connaissent des incidents similaires.
Des vols Ryanair, Wizz Air, LOT et SAS sont notamment concernés. Des procédures de vérification sont déclenchées en Espagne, en Italie, en Pologne et en Bulgarie.
Le jeudi 5 novembre, la situation prend une nouvelle ampleur.
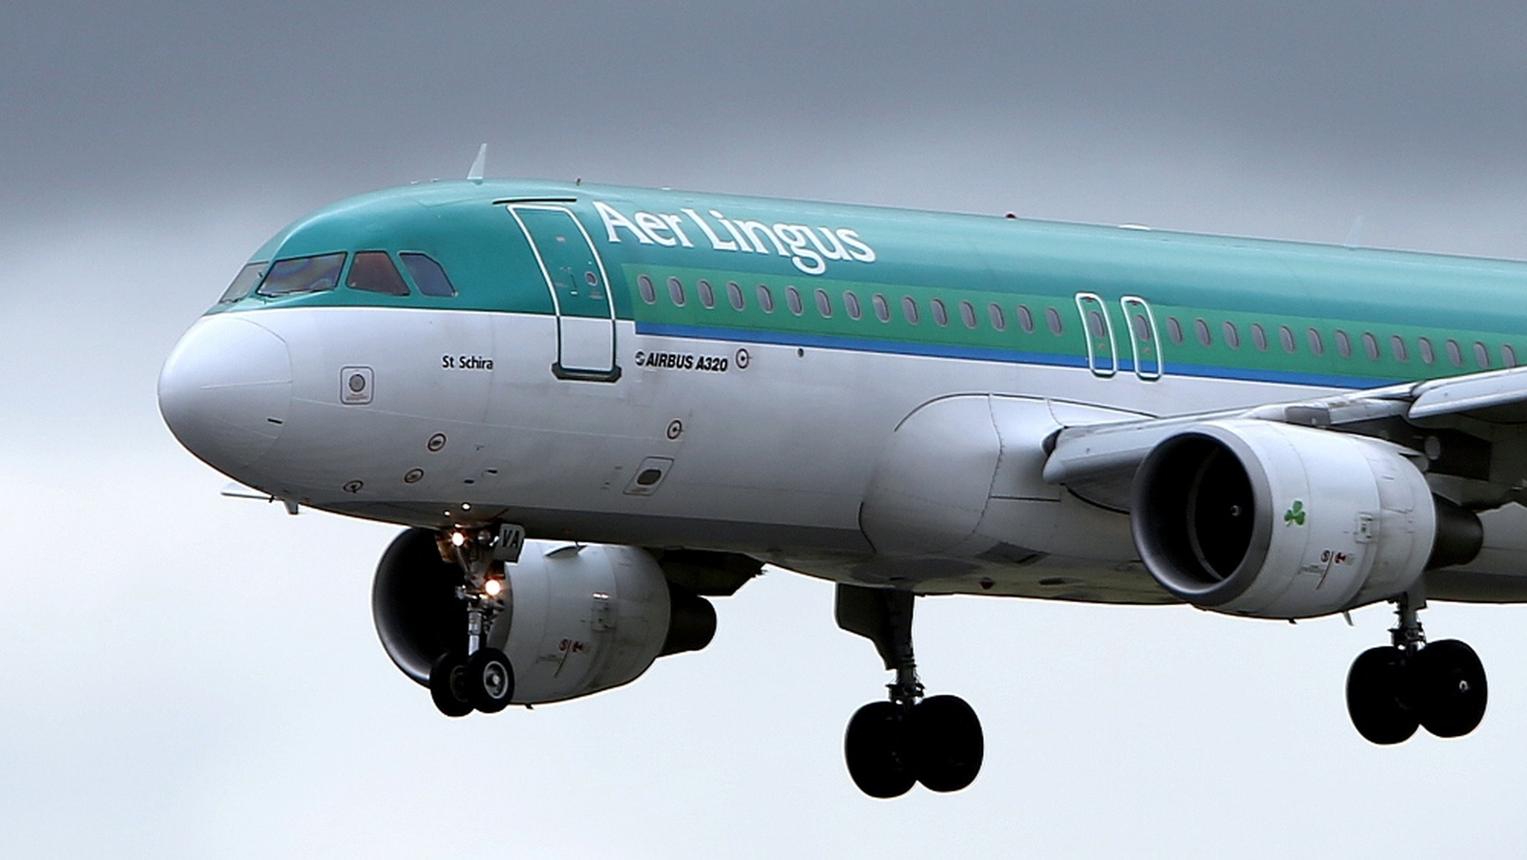
Parmi les événements les plus marquants figure le déroutement d'un Airbus A320 d'Aer Lingus assurant la liaison Dublin-Rome.
L'appareil est dirigé vers la base aérienne française d'Évreux, en Normandie, après une alerte transmise par les autorités italiennes.
Deux avions de chasse français interviennent. Les 151 passagers et six membres d'équipage sont mis en sécurité. Les démineurs procèdent ensuite aux vérifications nécessaires.
D'autres vols à destination de Sofia, Rome, Varsovie ou Prague font l'objet de mesures comparables.
Le trafic est perturbé, certaines pistes sont temporairement fermées et les services de sécurité doivent être mobilisés en urgence.
Bien que les menaces se soient révélées infondées, leurs conséquences opérationnelles sont importantes.
2. Les congélateurs des supermarchés deviennent des cibles
L'autre série d'incidents concerne un secteur apparemment très éloigné de l'aviation : la grande distribution alimentaire.
Dans la nuit du 11 au 12 octobre 2026, une cyberattaque perturbe les systèmes de réfrigération de près de 700 magasins en France.
Les pirates parviennent à agir à distance sur les paramètres de certaines installations, provoquant une augmentation anormale des températures.
Les conséquences sont immédiates : marchandises détériorées, produits frais devenus impropres à la consommation et pertes économiques pour les commerçants.
Le 2 novembre, des incidents similaires sont signalés dans plusieurs autres pays européens.
En Suède, un supermarché ICA Kvantum situé à Sjöbo rapporte que ses réfrigérateurs et congélateurs ont été réglés à une température de 50 °C.
Une température aussi élevée dans un équipement destiné à conserver des produits congelés entraîne une rupture majeure de la chaîne du froid.
Des employés doivent vider les rayons et jeter une partie des marchandises.
En Belgique, en Irlande, en Finlande, en Estonie, au Luxembourg, aux Pays-Bas, au Portugal et en Italie, d'autres distributeurs signalent des anomalies comparables.
Au fil des confirmations, les signalements s'étendent à au moins onze pays européens.
Les enseignes concernées comprennent notamment Carrefour, Delhaize, ICA, Coop, Intermarché et SuperValu.
3. Comment peut-on pirater un congélateur ?
La réponse se trouve dans la transformation numérique des équipements industriels.
Les installations frigorifiques modernes ne sont plus nécessairement des systèmes isolés. Elles peuvent être reliées à des réseaux informatiques permettant de surveiller les températures, détecter les anomalies et effectuer des opérations de maintenance à distance.
Cette connectivité améliore leur efficacité, mais elle crée également de nouveaux points d'entrée potentiels pour les cybercriminels.
Dans plusieurs incidents européens, des équipements utilisant des solutions du fabricant danois Danfoss sont concernés.
Ce point commun attire l'attention des enquêteurs. Il ne signifie toutefois pas que tous les produits de ce fabricant présentent une faille identique ni que son infrastructure centrale aurait nécessairement été compromise.
Dans certains magasins, les systèmes auraient été placés en mode dégivrage. Dans d'autres, les températures auraient été volontairement augmentées.
Les conséquences peuvent être graves sans qu'il soit nécessaire de détruire physiquement les appareils.
Une simple modification non autorisée de paramètres peut suffire à provoquer des pertes alimentaires significatives.
L'enjeu dépasse donc les supermarchés : de nombreux autres secteurs utilisent des équipements connectés similaires, notamment la logistique, l'industrie agroalimentaire et certaines installations de santé.
4. Des pertes économiques qui pourraient atteindre plusieurs millions d'euros
Les conséquences financières des cyberattaques contre les installations frigorifiques sont déjà importantes.
En France, les incidents d'octobre auraient provoqué plusieurs millions d'euros de dommages. En Belgique, un boucher a notamment évalué ses pertes à environ 15 000 euros.
Ces montants ne concernent pas seulement les marchandises détruites. Les entreprises doivent également assumer les frais de nettoyage, de vérification sanitaire, d'intervention technique et les éventuelles fermetures temporaires.
À cela s'ajoute le coût des alertes aériennes.
Lorsqu'un avion commercial est dérouté, la mobilisation peut comprendre des contrôleurs aériens, des équipes de déminage, des forces de police, des avions militaires et des services d'assistance aux passagers.
Le coût global des incidents aériens de cette semaine n'est pas encore connu.
Mais un constat s'impose : il est possible de provoquer des perturbations coûteuses sans faire exploser une bombe ni détruire physiquement une infrastructure.
5. Une forme de guerre hybride ?
C'est l'hypothèse qui commence à susciter des interrogations.
La guerre hybride désigne l'utilisation combinée de moyens conventionnels et non conventionnels pour affaiblir ou déstabiliser un adversaire. Elle peut inclure des cyberattaques, des sabotages, des campagnes de désinformation et des opérations de perturbation économique.
Les incidents enregistrés en Europe présentent certaines caractéristiques que l'on retrouve dans ce type d'opérations.
Dans les aéroports, des menaces anonymes suffisent à déclencher des dispositifs de sécurité exceptionnels.
Dans les supermarchés, la manipulation de systèmes connectés permet de provoquer des pertes matérielles sans intrusion physique.
Les deux catégories d'incidents ont également un point commun : elles touchent des services utilisés quotidiennement par les populations.
Cependant, il existe une différence essentielle entre observer des méthodes susceptibles d'être employées dans une guerre hybride et démontrer qu'une campagne de guerre hybride est effectivement en cours.
À ce stade, aucune preuve publique ne permet d'affirmer que les alertes à la bombe et les attaques contre les congélateurs relèvent d'une opération commune.
Il faut notamment établir l'identité des auteurs, leurs motivations, leurs éventuels liens et les moyens techniques employés.
6. Qui pourrait se trouver derrière ces incidents ?
La question reste ouverte.
Concernant les attaques informatiques contre les installations frigorifiques, aucun groupe n'a publiquement revendiqué de manière vérifiée l'ensemble des opérations.
L'absence apparente de demande de rançon dans certains cas conduit des experts à examiner la piste du sabotage plutôt que celle de l'extorsion financière classique.
Mais d'autres explications restent possibles, notamment des actes de cybercriminalité opportuniste ou l'exploitation de systèmes insuffisamment sécurisés.
Du côté des menaces aériennes, certaines alertes ont été transmises par courrier électronique.
Des messages visant certains vols et reçus notamment en Italie et en Bulgarie prétendaient émaner de « combattants de l'État masculin », une appellation pouvant renvoyer à un mouvement ultranationaliste russe.
L'authenticité de cette attribution n'a toutefois pas été établie. Une signature dans un message de menace ne constitue pas une preuve de l'identité de son auteur.
Le commissaire européen aux Transports, Apostolos Tzitzikostas, a d'ailleurs estimé le 5 novembre qu'il était encore trop tôt pour déterminer si les différents incidents aériens étaient liés.
Aucun élément vérifié ne permet non plus d'attribuer l'ensemble de ces événements à un État étranger.
7. Bruxelles commence à prendre la menace au sérieux
Les réactions européennes montrent que les incidents ne sont plus seulement considérés comme des problèmes techniques locaux.
Le commissaire européen à l'Agriculture, Christophe Hansen, a dénoncé les attaques répétées contre les systèmes de réfrigération, considérant qu'elles représentent une tentative de perturbation de la chaîne d'approvisionnement alimentaire et de la confiance des consommateurs.
En Italie, les autorités ont organisé des réunions d'urgence avec les responsables du renseignement après la multiplication des incidents visant les installations frigorifiques.
Les enquêtes portent notamment sur les accès à distance aux équipements industriels, les systèmes de supervision et les vulnérabilités susceptibles d'être exploitées simultanément dans plusieurs pays.
L'enjeu est désormais européen : un défaut de sécurité présent dans une technologie largement déployée peut affecter plusieurs centaines d'établissements répartis sur différents territoires.
La répétition des alertes aériennes soulève un problème comparable, mais d'une autre nature : comment maintenir des procédures de sécurité indispensables sans permettre à des auteurs malveillants de désorganiser durablement le trafic ?
8. Et si la véritable cible était la confiance des Européens ?
Au-delà des dommages immédiats, ces incidents mettent en lumière une fragilité moins visible : la confiance dans le fonctionnement quotidien des services essentiels.
Un passager qui apprend que son vol a été détourné après une alerte à la bombe ne sait pas immédiatement s'il s'agit d'une menace réelle.
Un consommateur qui découvre que des congélateurs ont été manipulés à distance peut s'interroger sur la sécurité des marchandises proposées dans les commerces.
Pour les entreprises, la répétition de ces événements entraîne des dépenses supplémentaires, des adaptations techniques et une pression accrue sur les équipes opérationnelles.
Si ces perturbations devaient se prolonger, elles pourraient également modifier les habitudes des consommateurs et les stratégies de sécurité des entreprises.
Cette conséquence potentielle ne prouve pas que les auteurs recherchent délibérément un effet psychologique. Elle constitue néanmoins l'une des dimensions les plus préoccupantes de ces incidents.
Conclusion : l'Europe doit-elle se préparer à une nouvelle forme de sabotage ?
Les événements d'octobre et de novembre 2026 révèlent une réalité : les infrastructures modernes peuvent être perturbées sans qu'une attaque physique majeure soit nécessaire.
Des systèmes frigorifiques connectés peuvent devenir des points de vulnérabilité économique. Des messages anonymes peuvent suffire à immobiliser des avions, mobiliser des forces militaires et perturber des aéroports.
Les investigations devront encore déterminer si les cyberattaques contre les supermarchés sont liées entre elles, qui se trouve derrière les alertes aériennes et si certaines opérations poursuivent des objectifs dépassant la simple malveillance.
Pour l'heure, les deux phénomènes doivent être considérés séparément sur le plan judiciaire et technique.
Mais leur concomitance pose une question stratégique qui dépasse les incidents eux-mêmes : les sociétés européennes ont-elles suffisamment anticipé les risques liés à des infrastructures toujours plus connectées et interdépendantes ?
La menace la plus difficile à maîtriser n'est pas nécessairement celle qui provoque le plus de destructions. C'est parfois celle qui oblige les autorités et les entreprises à mobiliser des moyens considérables, sans que l'on puisse immédiatement identifier son origine, sa portée ou son objectif.