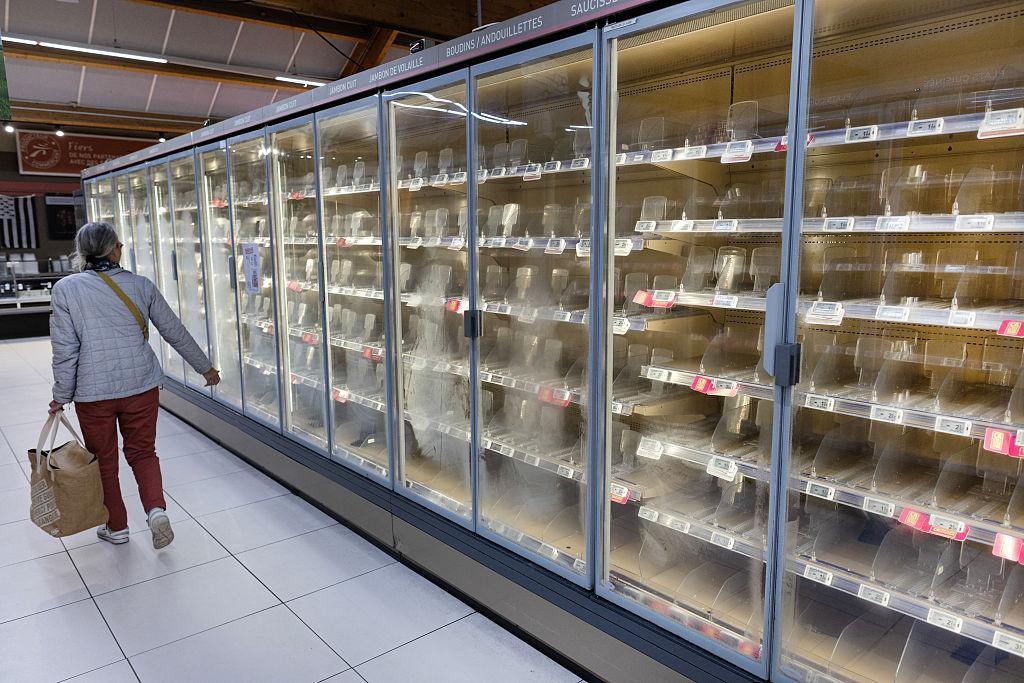
Les cybercriminels ne s'attaquent plus uniquement aux données informatiques, aux banques ou aux administrations. Désormais, les systèmes de réfrigération des supermarchés deviennent eux aussi des cibles, avec des conséquences directement visibles sur les produits alimentaires.
Ce lundi 2 novembre 2026, plusieurs commerces suédois se sont réveillés avec des réfrigérateurs et des congélateurs dont les températures avaient anormalement augmenté. Certains équipements auraient été réglés à 50 degrés Celsius, provoquant la destruction de marchandises.
L'incident rappelle une cyberattaque d'ampleur survenue en France trois semaines auparavant, où plusieurs centaines de grandes surfaces avaient vu leurs installations frigorifiques manipulées à distance.
De la France à la Suède, et jusqu'à des installations militaires américaines faisant l'objet d'une enquête, une question commence à préoccuper les spécialistes : les infrastructures de conservation alimentaire constituent-elles désormais une nouvelle cible des cyberattaques internationales ?
Suède : des congélateurs transformés en sources de chaleur
L'alerte a été donnée dans la matinée du 2 novembre dans plusieurs magasins suédois.
À Sjöbo, dans le sud du pays, le personnel d'un supermarché ICA a découvert que les systèmes frigorifiques ne fonctionnaient plus normalement. Selon les responsables du magasin, les réglages avaient été modifiés et certains congélateurs affichaient une température positive de 50 °C.
Le responsable de l'établissement a indiqué à la télévision suédoise TV4 que les équipes ne parvenaient plus à modifier les températures. Les installations produisaient de la chaleur au lieu de maintenir les aliments au froid.
Des produits alimentaires représentant plusieurs centaines de milliers de couronnes suédoises auraient été perdus.
Le magasin a dû interrompre temporairement son activité pour permettre au personnel de vider les installations et d'évaluer les dégâts.
D'autres établissements ICA, notamment à Tomelilla et sur l'île d'Öland, ont également signalé des incidents.
La chaîne Coop a, de son côté, confirmé que six de ses magasins situés dans le centre de la Suède avaient rencontré des problèmes similaires.
ICA reconnaît un incident affectant un nombre limité de magasins, mais les causes techniques précises restent à établir. La piste d'un piratage informatique est évoquée par les responsables de certains établissements.
France : plusieurs centaines de supermarchés frappés en une nuit
Pour comprendre ce qui vient de se produire en Suède, il faut revenir à la nuit du 11 au 12 octobre 2026.
Ce soir-là, une cyberattaque d'une ampleur inhabituelle frappe les systèmes frigorifiques de nombreux supermarchés français.
Les enseignes Intermarché, Netto, Carrefour, Coopérative U, E.Leclerc et Monoprix figurent parmi les entreprises affectées.
Le mécanisme est particulièrement destructeur : des pirates accèdent à distance aux dispositifs de régulation des températures, puis modifient leur fonctionnement.
Dans plusieurs établissements, les températures atteignent 50 °C, bien au-delà des niveaux nécessaires à la conservation des aliments.
Les systèmes de dégivrage, normalement utilisés pendant de courtes périodes, sont activés ou prolongés de manière anormale.
Conséquence : des rayons entiers de produits frais et surgelés deviennent impropres à la vente.
Certains magasins doivent jeter plusieurs tonnes de marchandises. Dans d'autres, des équipements surchauffent au point de provoquer des départs de feu.
Selon une analyse publiée le 28 octobre par le Luxembourg Institute of Science and Technology, les autorités françaises ont fait état d'environ 700 magasins touchés.
Le préjudice économique national se chiffre en millions d'euros, sans qu'un bilan consolidé définitif soit disponible.
Danfoss et Dixell : des technologies de réfrigération dans le viseur
Les premières investigations françaises ont permis d'identifier des faiblesses affectant des systèmes de gestion frigorifique commercialisés par l'entreprise danoise Danfoss.
Ces équipements connectés permettent aux professionnels de surveiller et de contrôler à distance leurs installations.
Mais certaines versions anciennes présentaient des vulnérabilités de sécurité connues.
Danfoss a indiqué avoir précédemment recommandé des mises à jour et le remplacement d'équipements obsolètes.
Le 13 octobre, une seconde série d'attaques a également visé des installations utilisant des équipements Dixell, démontrant que les incidents n'étaient pas limités à un seul fabricant.
Dans un commerce du sud-ouest de la France, un spécialiste a constaté que les consignes de température avaient été modifiées à des valeurs extrêmes, allant jusqu'à 150 °C pour un réglage de congélation.
Cette valeur correspond à une consigne logicielle signalée, et non nécessairement à la température réellement atteinte par les aliments ou les équipements.
La multiplication des dispositifs concernés révèle une vulnérabilité plus générale : certains équipements industriels connectés restent exposés à Internet sans protections suffisantes.
Des incidents signalés dans plusieurs pays européens
L'affaire française pourrait dépasser les frontières nationales.
Selon Reuters, un spécialiste de la cybersécurité a également rapporté des incidents en Espagne, au Portugal, en Pologne, en Allemagne et en Belgique.
Ces signalements doivent toutefois être distingués des attaques officiellement confirmées : le nombre d'installations concernées et les circonstances précises ne sont pas établis pour chacun de ces pays.
La Suède vient désormais s'ajouter à la liste des territoires confrontés à des dérèglements similaires de leurs installations frigorifiques.
La répétition de ces événements attire l'attention des spécialistes sur une faiblesse commune aux infrastructures commerciales connectées.
À ce stade, aucun élément public ne permet cependant d'affirmer que les incidents suédois et français ont été perpétrés par les mêmes auteurs.
Aux États-Unis, le Pentagone enquête sur des incidents suspects
L'inquiétude dépasse les réseaux de grande distribution européens.
Le 29 octobre, Reuters a révélé que le département américain de la Défense enquêtait sur des incidents touchant les équipements frigorifiques de plusieurs installations militaires.
Au moins six bases américaines auraient été concernées par des dysfonctionnements survenus en août.
Dans l'un des cas examinés, des réglages auraient été modifiés vers un mode de dégivrage, entraînant la détérioration de produits alimentaires.
Le Cyber Command américain et les services d'enquête de l'armée participent aux investigations.
Les autorités américaines échangent également avec leurs homologues françaises.
Il ne s'agit pas encore d'une preuve établissant l'existence d'une campagne internationale coordonnée. Mais la similitude des incidents justifie l'examen d'éventuels liens techniques ou opérationnels.
Pourquoi les pirates s'attaquent-ils aux congélateurs ?
Contrairement aux cyberattaques traditionnelles, qui cherchent souvent à dérober des données ou à obtenir une rançon, les opérations observées dans les supermarchés français semblent avant tout destinées à perturber le fonctionnement physique des équipements.
Leur efficacité repose sur un principe simple : provoquer la destruction de marchandises sans avoir à pénétrer physiquement dans les bâtiments.
Une rupture prolongée de la chaîne du froid peut suffire à rendre impropres à la consommation des quantités considérables de viande, de poisson, de produits laitiers ou de surgelés.
Les conséquences dépassent donc largement le coût de la réparation informatique.
Elles comprennent les pertes de stocks, les perturbations logistiques, les fermetures temporaires, les frais de remise en service et les risques sanitaires.
L'attaque d'un système informatique devient ainsi un acte de sabotage ayant des conséquences matérielles directes.
Qui se cache derrière ces opérations ?
C'est aujourd'hui l'une des principales zones d'ombre de cette affaire.
Dans le cas français, aucune revendication publique permettant d'identifier clairement un groupe responsable n'avait été établie dans les premières investigations.
Les autorités recherchent notamment les traces laissées dans les systèmes, les éventuelles connexions malveillantes et les moyens utilisés pour prendre le contrôle des équipements.
Plusieurs hypothèses restent ouvertes concernant les motivations : sabotage, perturbation économique, démonstration de capacités techniques ou action coordonnée.
Mais aucune ne peut être retenue comme explication avérée sans éléments supplémentaires.
Le fait que certaines opérations n'aient pas été accompagnées de demandes de rançon distingue ces événements de nombreuses attaques informatiques visant les entreprises.
Une menace nouvelle pour la sécurité alimentaire ?
Ces incidents montrent à quel point la numérisation des infrastructures peut exposer des activités essentielles à des risques nouveaux.
Les supermarchés utilisent aujourd'hui des systèmes connectés pour optimiser leurs consommations énergétiques, contrôler les installations à distance et automatiser la gestion de leurs équipements.
Ces technologies apportent des avantages économiques considérables, mais leur compromission peut également provoquer des dégâts immédiats dans le monde physique.
La question dépasse désormais la sécurité des seules enseignes de grande distribution.
Les entrepôts frigorifiques, les unités de transformation alimentaire, les plateformes logistiques et les installations de stockage pourraient présenter des vulnérabilités comparables lorsqu'ils utilisent des équipements connectés insuffisamment protégés.
Face à cette menace, les spécialistes recommandent notamment la mise à jour des logiciels industriels, la limitation des accès distants, la séparation des réseaux techniques et la mise en place de systèmes d'alerte indépendants.
Une série d'attaques qui appelle une réponse internationale
En moins d'un mois, les incidents touchant les systèmes frigorifiques ont révélé une nouvelle catégorie de risques pour les entreprises et les infrastructures alimentaires.
Les événements français ont démontré qu'une cyberattaque pouvait entraîner la destruction de marchandises dans plusieurs centaines de magasins en quelques heures.
Les incidents suédois du 2 novembre montrent que le phénomène ne se limite pas à la France.
Quant aux investigations américaines, elles soulignent l'attention désormais accordée à ces vulnérabilités dans des environnements particulièrement sensibles.
L'identité des auteurs, leurs motivations et l'existence d'éventuelles connexions entre les opérations restent à déterminer.
Une chose est néanmoins établie : lorsqu'un équipement industriel connecté devient vulnérable, le risque informatique peut rapidement se transformer en crise économique, logistique et alimentaire.