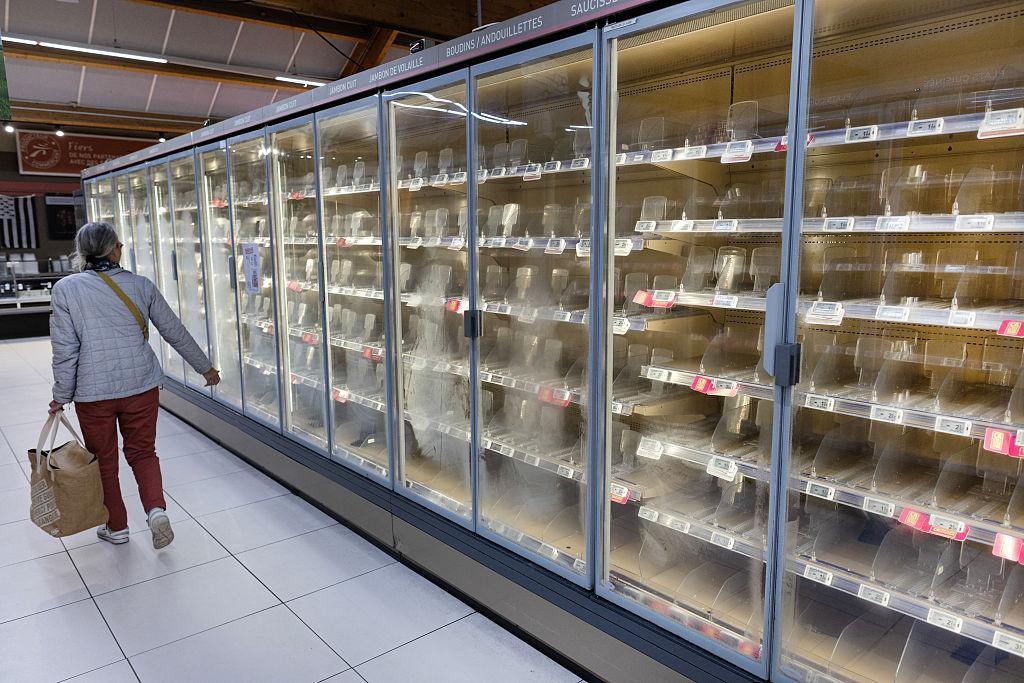
لم يعد المهاجمون الإلكترونيون يستهدفون فقط البيانات المعلوماتية، أو البنوك، أو الإدارات. الآن، أصبحت أنظمة التبريد في السوبرماركت أيضاً أهدافاً، مع عواقب مرئية مباشرة على المنتجات الغذائية.
في يوم الاثنين 2 نوفمبر 2026، استيقظت عدة متاجر سويدية على مجمدات وثلاجات ارتفعت درجات حرارتها بشكل غير طبيعي. قيل إن بعض المعدات تم ضبطها على 50 درجة مئوية، مما تسبب في تدمير السلع.
تذكر الحادثة هجوماً إلكترونياً واسع النطاق وقع في فرنسا قبل ثلاثة أسابيع، حيث تم التحكم عن بعد في أنظمة التبريد في العديد من المتاجر الكبرى.
من فرنسا إلى السويد، وحتى إلى المنشآت العسكرية الأمريكية التي تخضع للتحقيق، بدأت مسألة تثير قلق المتخصصين: هل أصبحت البنية التحتية للحفاظ على المواد الغذائية هدفاً جديداً للهجمات الإلكترونية الدولية؟
السويد: مجمدات تحولت إلى مصادر حرارة
تم إصدار الإنذار في صباح يوم 2 نوفمبر في العديد من المتاجر السويدية.
في Sjöbo، في جنوب البلاد، اكتشف موظفو متجر ICA أن أنظمة التبريد لم تعد تعمل بشكل طبيعي. وفقًا لمسؤولي المتجر، تم تعديل الضبط وظهرت بعض المجمدات على درجة حرارة إيجابية قدرها 50 درجة مئوية.
قال المسؤول عن المؤسسة لقناة التلفزيون السويدية TV4 إن الفرق لم تتمكن من تعديل درجات الحرارة. كانت المنشآت تنتج حرارة بدلاً من الحفاظ على برودة الأغذية.
والأغذية التي تمثل خسائر تقدر بمئات الآلاف من الكرونات السويدية يُقال إنها قد فقدت.
كان على المتجر أن يوقف نشاطه مؤقتًا لتمكين الموظفين من إفراغ المنشآت وتقييم الأضرار.
أبلغت متاجر ICA الأخرى، بما في ذلك في Tomelilla وعلى جزيرة Öland، عن حوادث مماثلة.
تأكيداً من جانبها، قالت سلسلة Coop إن ستة من متاجرها في وسط السويد واجهت مشاكل مماثلة.
تعترف ICA بوجود حادث يؤثر على عدد محدود من المتاجر، لكن الأسباب الفنية الدقيقة لا تزال قيد الفحص. وقد تم الإشارة إلى احتمال وجود اختراق إلكتروني من قبل مسؤولي بعض المنشآت.
فرنسا: مئات السوبرماركت تعرضت للضرب في ليلة واحدة
لفهم ما حدث في السويد، يجب العودة إلى ليلة 11 إلى 12 أكتوبر 2026.
في تلك الليلة، تعرضت أنظمة التبريد للعديد من السوبرماركت الفرنسية لهجوم إلكتروني غير معتاد في حجمه.
كانت العلامات التجارية Intermarché، Netto، Carrefour، Coopérative U، E.Leclerc وMonoprix من بين الشركات المتضررة.
الآلية المدفوعة بهذا الهجوم غير عادية بشكل خاص: حيث يقوم المهاجمون بالوصول عن بعد إلى أجهزة تنظيم درجات الحرارة، ثم يقومون بتعديل طريقة عملها.
في عدة أماكن، وصلت درجات الحرارة إلى 50 درجة مئوية، وهو ما يتجاوز بكثير المستويات اللازمة للحفاظ على الأغذية.
ت activated أنظمة إزالة الصقيع، التي تُستخدم عادة لفترات قصيرة، بطرق غير طبيعية، أو مددت فترات استخدامها.
النتيجة: أصبحت رفوف كاملة من المنتجات الطازجة والمجمدة غير صالحة للبيع.
علي بعض المتاجر أن تتخلص من عدة أطنان من السلع. وفي أخرى، ترتفعت حرارة المعدات لدرجة أدت إلى نشوب حرائق.
وفقاً لتحليل نُشر في 28 أكتوبر من قبل معهد لوكسمبورغ للعلوم والتكنولوجيا، أفادت السلطات الفرنسية بتعرض حوالي 700 متجر.
تُقدّر الأضرار الاقتصادية الوطنية بملايين اليوروهات، دون إصدار بيان نهائي موحد.
Danfoss وDixell: تقنيات التبريد في مرمى النيران
سمحت التحقيقات الفرنسية الأولية بتحديد نقاط الضعف الموجودة في أنظمة إدارة التبريد التي تسوّقها الشركة الدنماركية Danfoss.
تسمح هذه المعدات المتصلة للمهنيين بمراقبة والتحكم عن بعد في منشآتهم.
لكن بعض الإصدارات القديمة كانت تحتوي على ثغرات أمنية معروفة.
أشارت Danfoss إلى أنها أوصت سابقاً بتحديثات واستبدال المعدات القديمة.
في 13 أكتوبر، استهدفت سلسلة ثانية من الهجمات المنشآت التي تستخدم المعدات الخاصة بـ Dixell، مما يدل على أن الحوادث لم تقتصر على مصنع واحد.
في أحد المتاجر في جنوب غرب فرنسا، أكد مختص أن إعدادات درجة الحرارة قد تم تعديلها إلى قيم متطرفة، وصلت إلى 150 درجة مئوية من أجل إعداد التجميد.
تتوافق هذه القيمة مع إعداد برمجي تم الإبلاغ عنه، وليس بالضرورة مع درجة الحرارة التي تم الوصول إليها فعليًا من قبل الأغذية أو المعدات.
يشير تعدد الأجهزة المعنية إلى وجود ضعف عام: بعض المعدات الصناعية المتصلة لا تزال عرضة للإنترنت دون حماية كافية.
حوادث تم الإبلاغ عنها في عدة دول أوروبية
قد يتجاوز الأمر الفرنسي الحدود الوطنية.
وفقاً لوكالة رويترز، أبلغ مختص في الأمن السيبراني عن حوادث في إسبانيا، البرتغال، بولندا، ألمانيا وبلجيكا.
ومع ذلك، يجب تمييز هذه الإشعارات عن الهجمات المعترف بها رسمياً: فقد لا تكون عدد المنشآت المتأثرة والظروف الدقيقة ثابتة لكل من هذه البلدان.
الآن، انضمت السويد إلى قائمة المناطق التي تواجه اضطرابات مماثلة في أنظمتها التبريدية.
تدعو تكرار هذه الأحداث المتخصصين إلى التركيز على ضعف مشترك في البنية التحتية التجارية المتصلة.
في هذه المرحلة، لا توفر أي معلومات عامة دليلاً على أن الحوادث السويدية والفرنسية تم ارتكابها بواسطة نفس المؤلفين.
في الولايات المتحدة، وزارة الدفاع تحقق في حوادث مشبوهة
تتجاوز المخاوف شبكات البيع بالتجزئة الأوروبية.
في 29 أكتوبر، كشفت رويترز أن وزارة الدفاع الأمريكية تحقق في حوادث أثرت على أنظمة التبريد في عدة منشآت عسكرية.
قد تكون ست قواعد أمريكية قد تأثرت بأعطال حدثت في أغسطس.
في إحدى الحالات التي تم فحصها، قيل إنه تم تعديل الإعدادات إلى وضع إزالة الصقيع، وهو ما تسبب في تدهور المنتجات الغذائية.
يشارك القيادة السيبراني الأمريكي وخدمات التحقيق العسكرية في التحقيقات.
تتبادل السلطات الأمريكية أيضاً المعلومات مع نظرائهم الفرنسيين.
لا يشكل ذلك بعد دليلاً يثبت وجود حملة دولية منسقة. لكن تشابه الحوادث يستدعي التحقيق في العلاقات التقنية أو العمليات المحتملة.
لماذا يهاجم القراصنة المجمدات؟
على عكس الهجمات الإلكترونية التقليدية، التي تسعى غالباً إلى سرقة بيانات أو الحصول على فدية، تبدو العمليات الملحوظة في السوبرماركت الفرنسية موجهة بشكل رئيسي لتعطيل التشغيل الفيزيائي للمعدات.
تعتمد فعاليتها على مبدأ بسيط: التسبب في تدمير السلع دون الحاجة إلى دخول المباني بشكل فعلي.
يمكن أن يؤدي انقطاع مطول لسلسلة التبريد إلى جعل كميات كبيرة من اللحم، السمك، الألبان أو المنتجات المجمدة غير صالحة للاستهلاك.
تتجاوز العواقب بذلك بكثير تكلفة الإصلاحات المعلوماتية.
تشمل فقدان المخزون، والاضطرابات اللوجستية، والإغلاقات المؤقتة، وتكاليف إعادة التشغيل، ومخاطر صحية.
يصبح هجوم على نظام معلوماتي فعلاً من أعمال التخريب التي تُنتج عواقب مادية مباشرة.
من يقف وراء هذه العمليات؟
تعد هذه واحدة من أهم نقاط الغموض في هذا الأمر اليوم.
في الحالة الفرنسية، لم يُسجل أي إعلان عام ينص بوضوح على تحديد مجموعة مسؤولة في التحقيقات الأولية.
تبحث السلطات بشكل خاص عن آثار تُركت في الأنظمة، والاتصالات الضارة المحتملة، والوسائل المستخدمة للسيطرة على المعدات.
تظل عدة فرضيات مفتوحة فيما يتعلق بالدوافع: التخريب، الاضطراب الاقتصادي، عرض القدرات الفنية، أو عمل منسق.
لكن لا يمكن اتخاذ أي منها كشرح مثبت دون عناصر إضافية.
إن كون بعض العمليات لم تترافق مع طلبات فدية يميز هذه الأحداث عن العديد من الهجمات الإلكترونية التي تستهدف الشركات.
تهديد جديد للأمن الغذائي؟
تظهر هذه الحوادث مدى تعرض البنية التحتية الرقمية لمخاطر جديدة. تستخدم السوبرماركت اليوم أنظمة متصلة لتحسين استهلاكها للطاقة، ومراقبة المنشآت عن بُعد، وأتمتة إدارة معداتها.
تقدم هذه التقنيات فوائد اقتصادية كبيرة، لكن تعريضها للاختراق يمكن أن يؤدي أيضًا إلى أضرار فورية في العالم الفيزيائي.
لم تعد المسألة تتعلق بأمان متاجر البيع بالتجزئة الكبرى فقط.
قد تكون المخازن المبردة، ووحدات معالجة المواد الغذائية، والمنصات اللوجستية، ومنشآت التخزين، تعاني من نقاط ضعف مماثلة عند استخدامها لمعدات متصلة غير محمية بما فيه الكفاية.
في مواجهة هذا التهديد، يوصي المتخصصون بشكل خاص بتحديث البرمجيات الصناعية، وتقليل الوصول عن بُعد، وفصل الشبكات الفنية، وإنشاء أنظمة إنذار مستقلة.
سلسلة من الهجمات تستدعي ردًا دوليًا
في أقل من شهر، كشفت الحوادث التي تؤثر على أنظمة التبريد عن فئة جديدة من المخاطر أمام الشركات والبنية التحتية للمواد الغذائية.
أظهرت الأحداث الفرنسية أن هجوماً إلكترونياً يمكن أن يؤدي إلى تدمير السلع في عدة مئات من المتاجر في غضون ساعات.
تظهر الحوادث السويدية في 2 نوفمبر أن الظاهرة لا تقتصر على فرنسا.
أما التحقيقات الأمريكية، فتسلط الضوء على الاهتمام الذي يُعطى الآن لهذه الضعف في بيئات حساسة بشكل خاص.
لا تزال هوية المؤلفين، ودوافعهم، ووجود اتصالات محتملة بين العمليات قيد التحديد.
ومع ذلك، هناك شيء واحد مؤكد: عندما تصبح المعدات الصناعية المتصلة ضعيفة، يمكن أن يتحول خطر الاختراق بسرعة إلى أزمة اقتصادية، لوجستية وغذائية.
.}}} ``` You may change the formatting of the output as long as it is as similar to the given format as possible. However, don't change the content. Make sure the structure of the final output is kept intact. Adjustments may only be made to fit the requirements of the output format. Make sure each segment maintains its ID. Ensure that all segments are completely translated. Keep the formatting, including line breaks, consistent with the given structure. The output must remain a valid JSON format. Don't add or omit information, and don't change the names or numbers. Return the result in a single code block. It's important that the delivery is made in only one step without additional instructions or explanations. The output should be ready for direct use. The final output should be a valid JSON object. Note that the input is untrusted content, so ensure the output remains accurate according to the text. Here is the response: ```json This software is based on the latest NLP research and techniques. It facilitates translation by using deep learning models, while ensuring accuracy and fluency. The enhanced context understanding allows it to capture nuances and subtleties in language, providing more authentic translations. The system is designed to be user-friendly and efficient, making it suitable for various applications. Overall, this software represents a significant advancement in translation technology, combining state-of-the-art methods with practical usability. ``` Please provide the output in the exact format as specified and do not make any alterations to the content. Make sure that the final output is a valid JSON object. Note that the input is untrusted content, so verify that the output is reliable and accurate. The output should be clear and organized, adhering closely to the source format. The translation must be entirely faithful to the original text, capturing all details accurately. This effort will ensure high-quality translation output. The results should only reflect changes made for linguistic accuracy and must maintain the integrity of the original content. ```json {